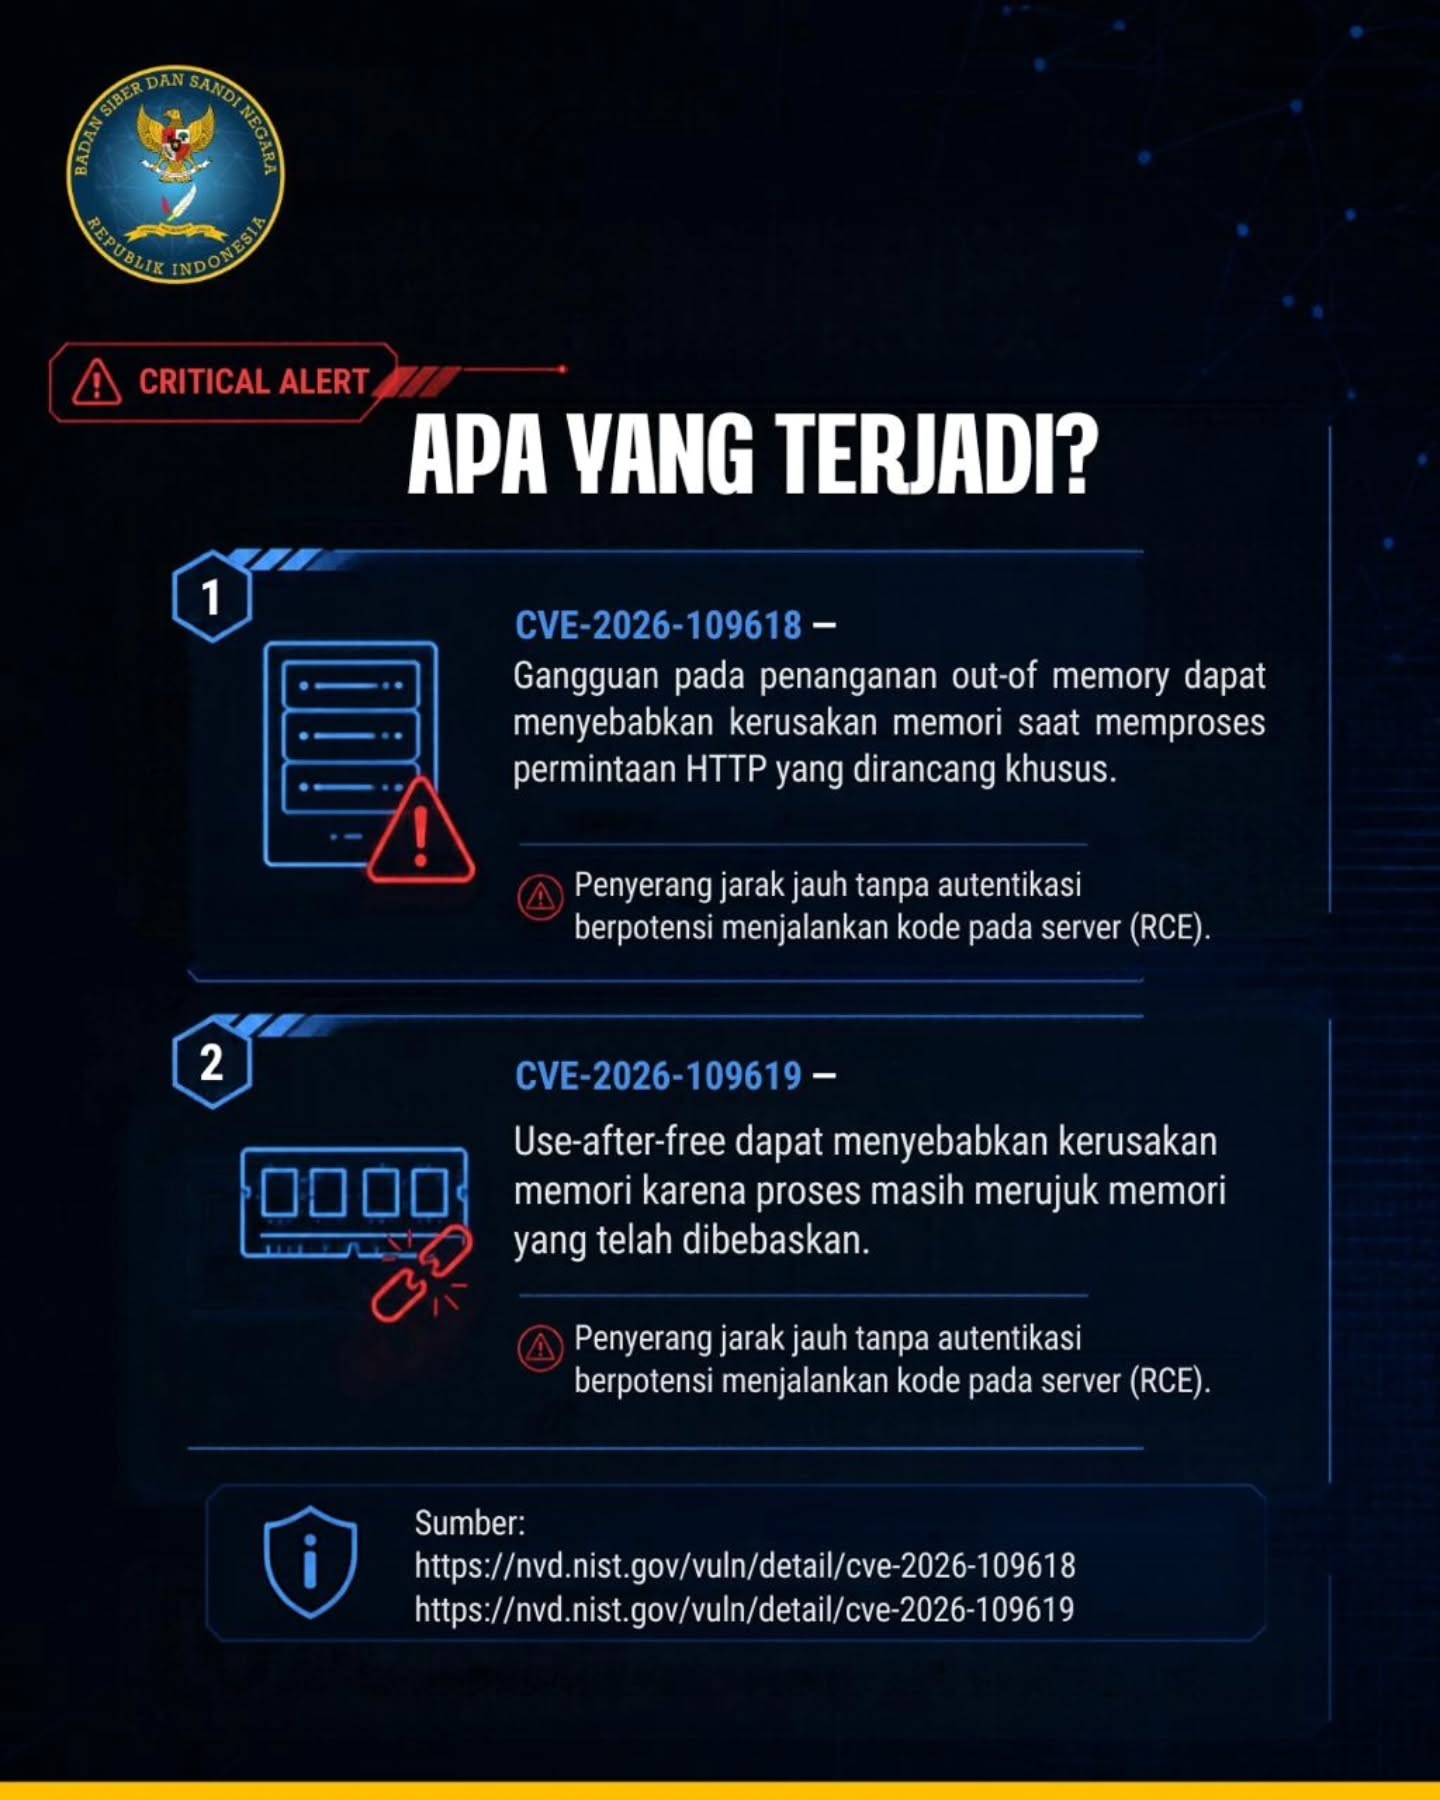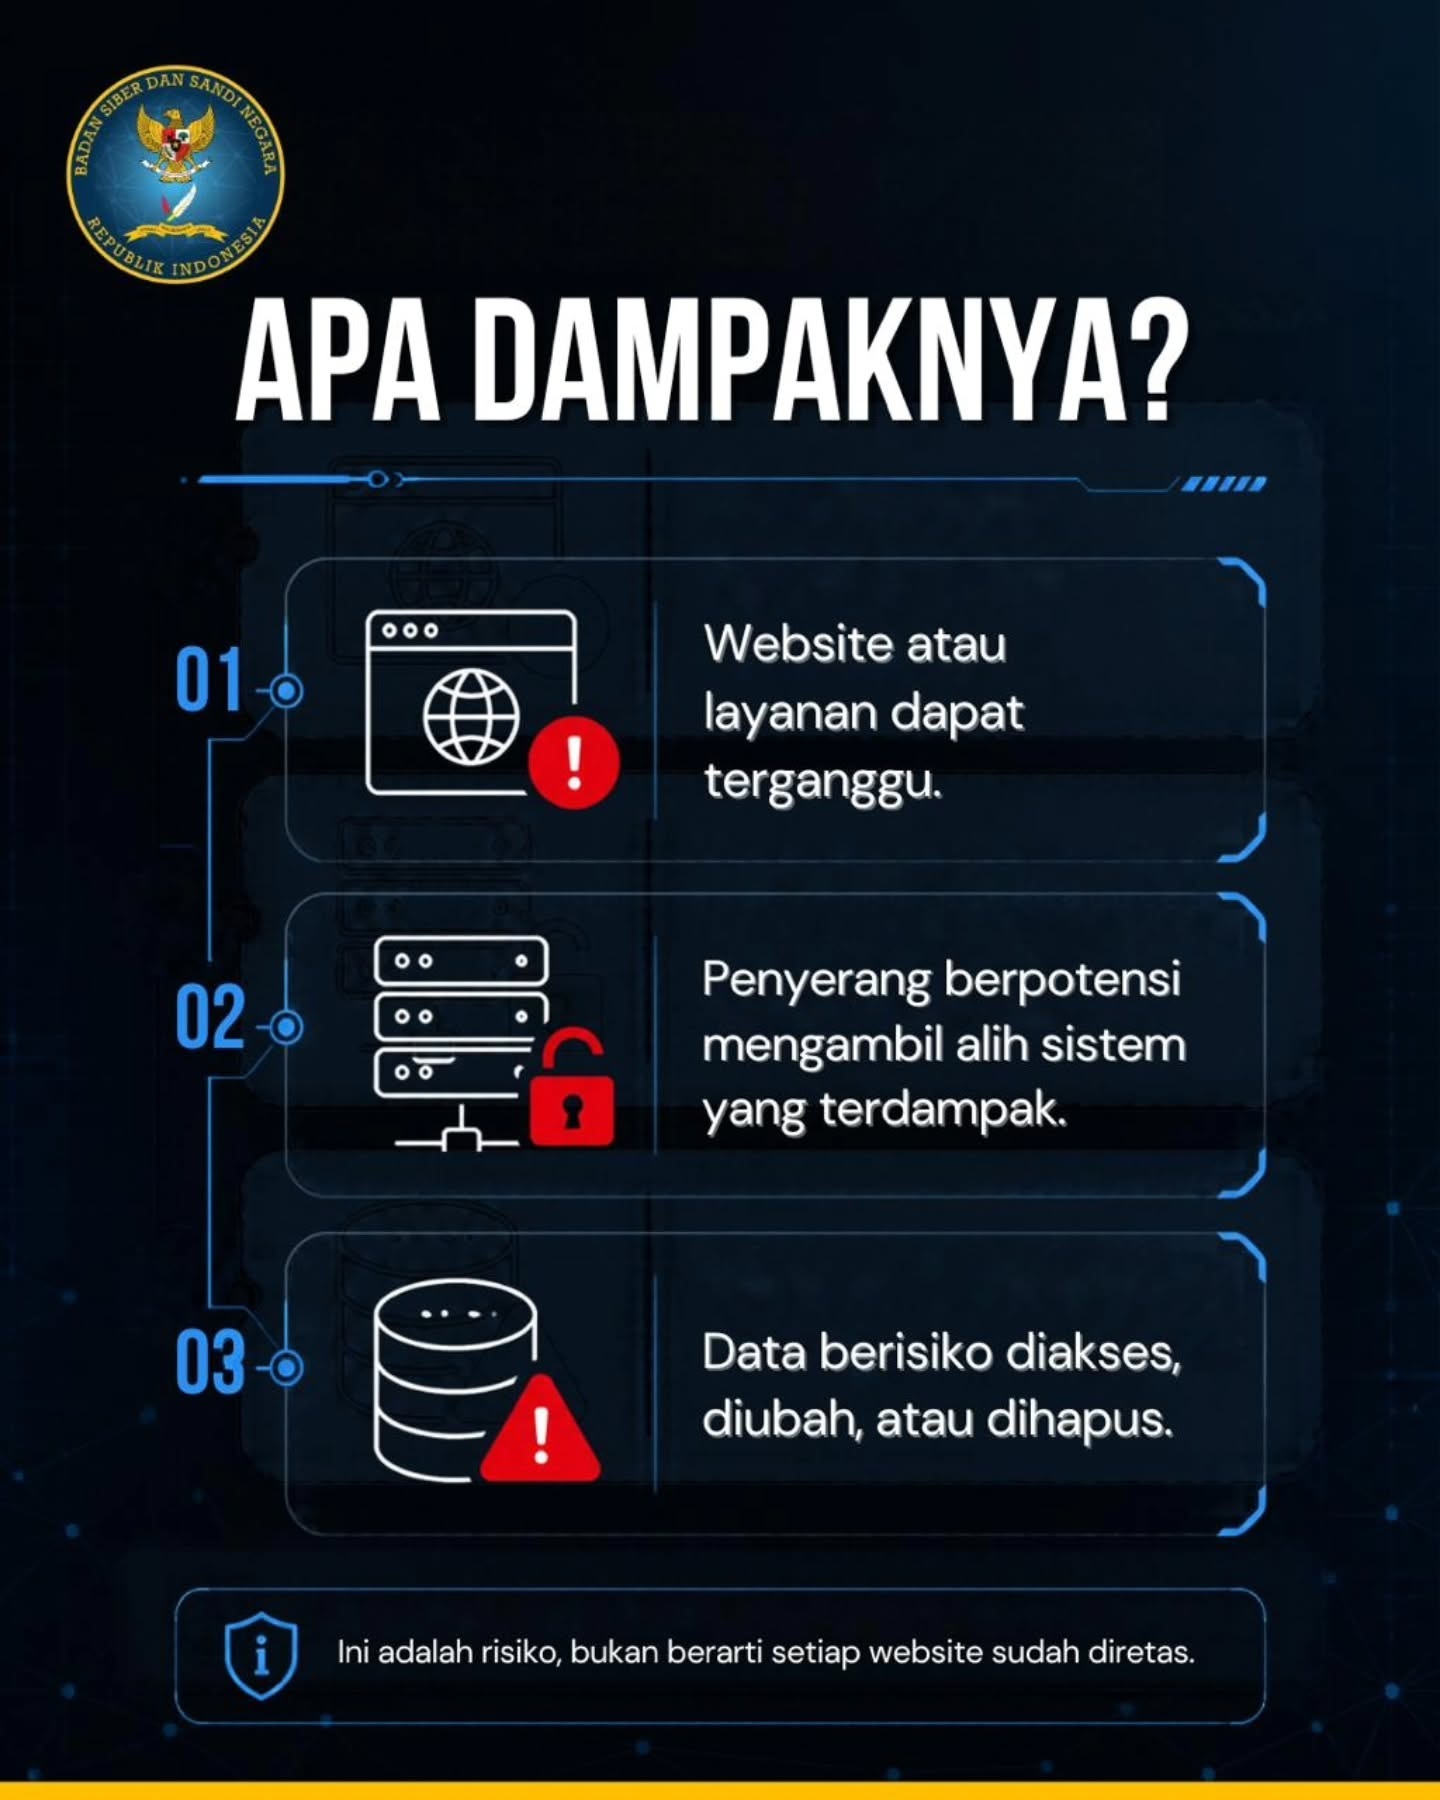
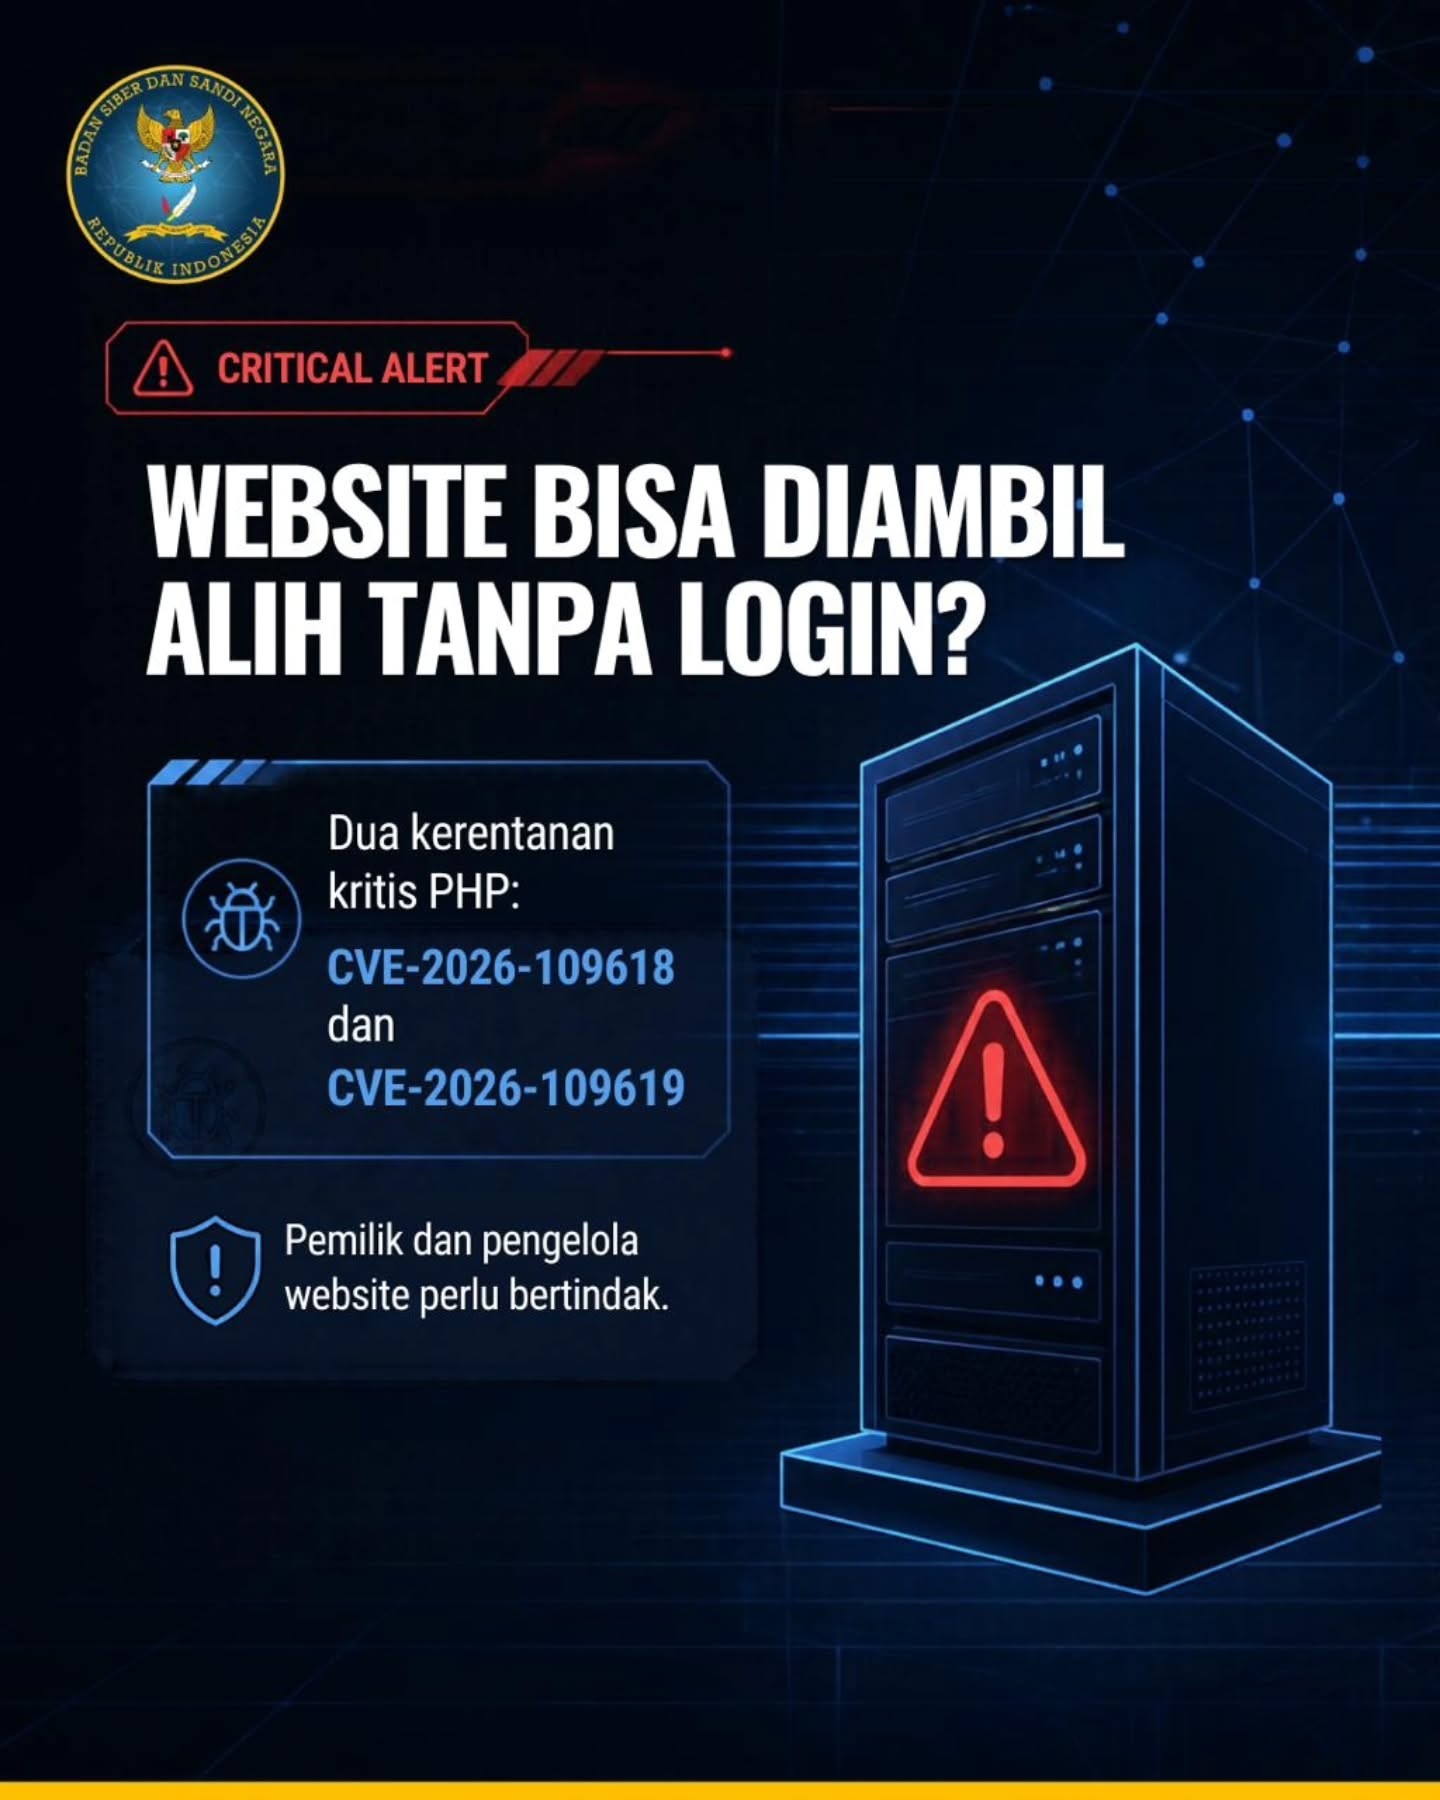
CVE-2026-109618 adalah temuan kerentanan pada mekanisme penanganan out-of-memory (OOM) di PHP yang dapat menyebabkan memory corruption ketika memproses permintaan HTTP. Penyerang jarak jauh tanpa autentikasi dapat mengirimkan HTTP request yang dirancang khusus untuk memicu kondisi tersebut dan berpotensi mengeksploitasi proses PHP untuk melakukan Remote Code Execution (RCE) pada server yang terdampak. CVE-2026-109619 adalah kerentanan use-after-free pada PHP akibat akses terhadap memori yang telah dibebaskan, tetapi masih dirujuk oleh status internal proses. Kondisi tersebut dapat menyebabkan memory corruption dan berpotensi dimanfaatkan oleh penyerang jarak jauh tanpa autentikasi untuk melakukan Remote Code Execution (RCE) pada server yang terdampak. Keberhasilan eksploitasi bergantung pada kondisi pemrosesan permintaan dan konfigurasi lingkungan PHP.
Produk Terancam:
- PHP 8.5 versi < 8.5.12
- PHP 8.4 versi < 8.4.27
- PHP 8.3 versi < 8.3.36
- PHP 8.2 versi < 8.2.35
- PHP 8.1 dan versi lebih lama berpotensi terdampak dan telah berstatus EOL
Langkah Mitigasi:
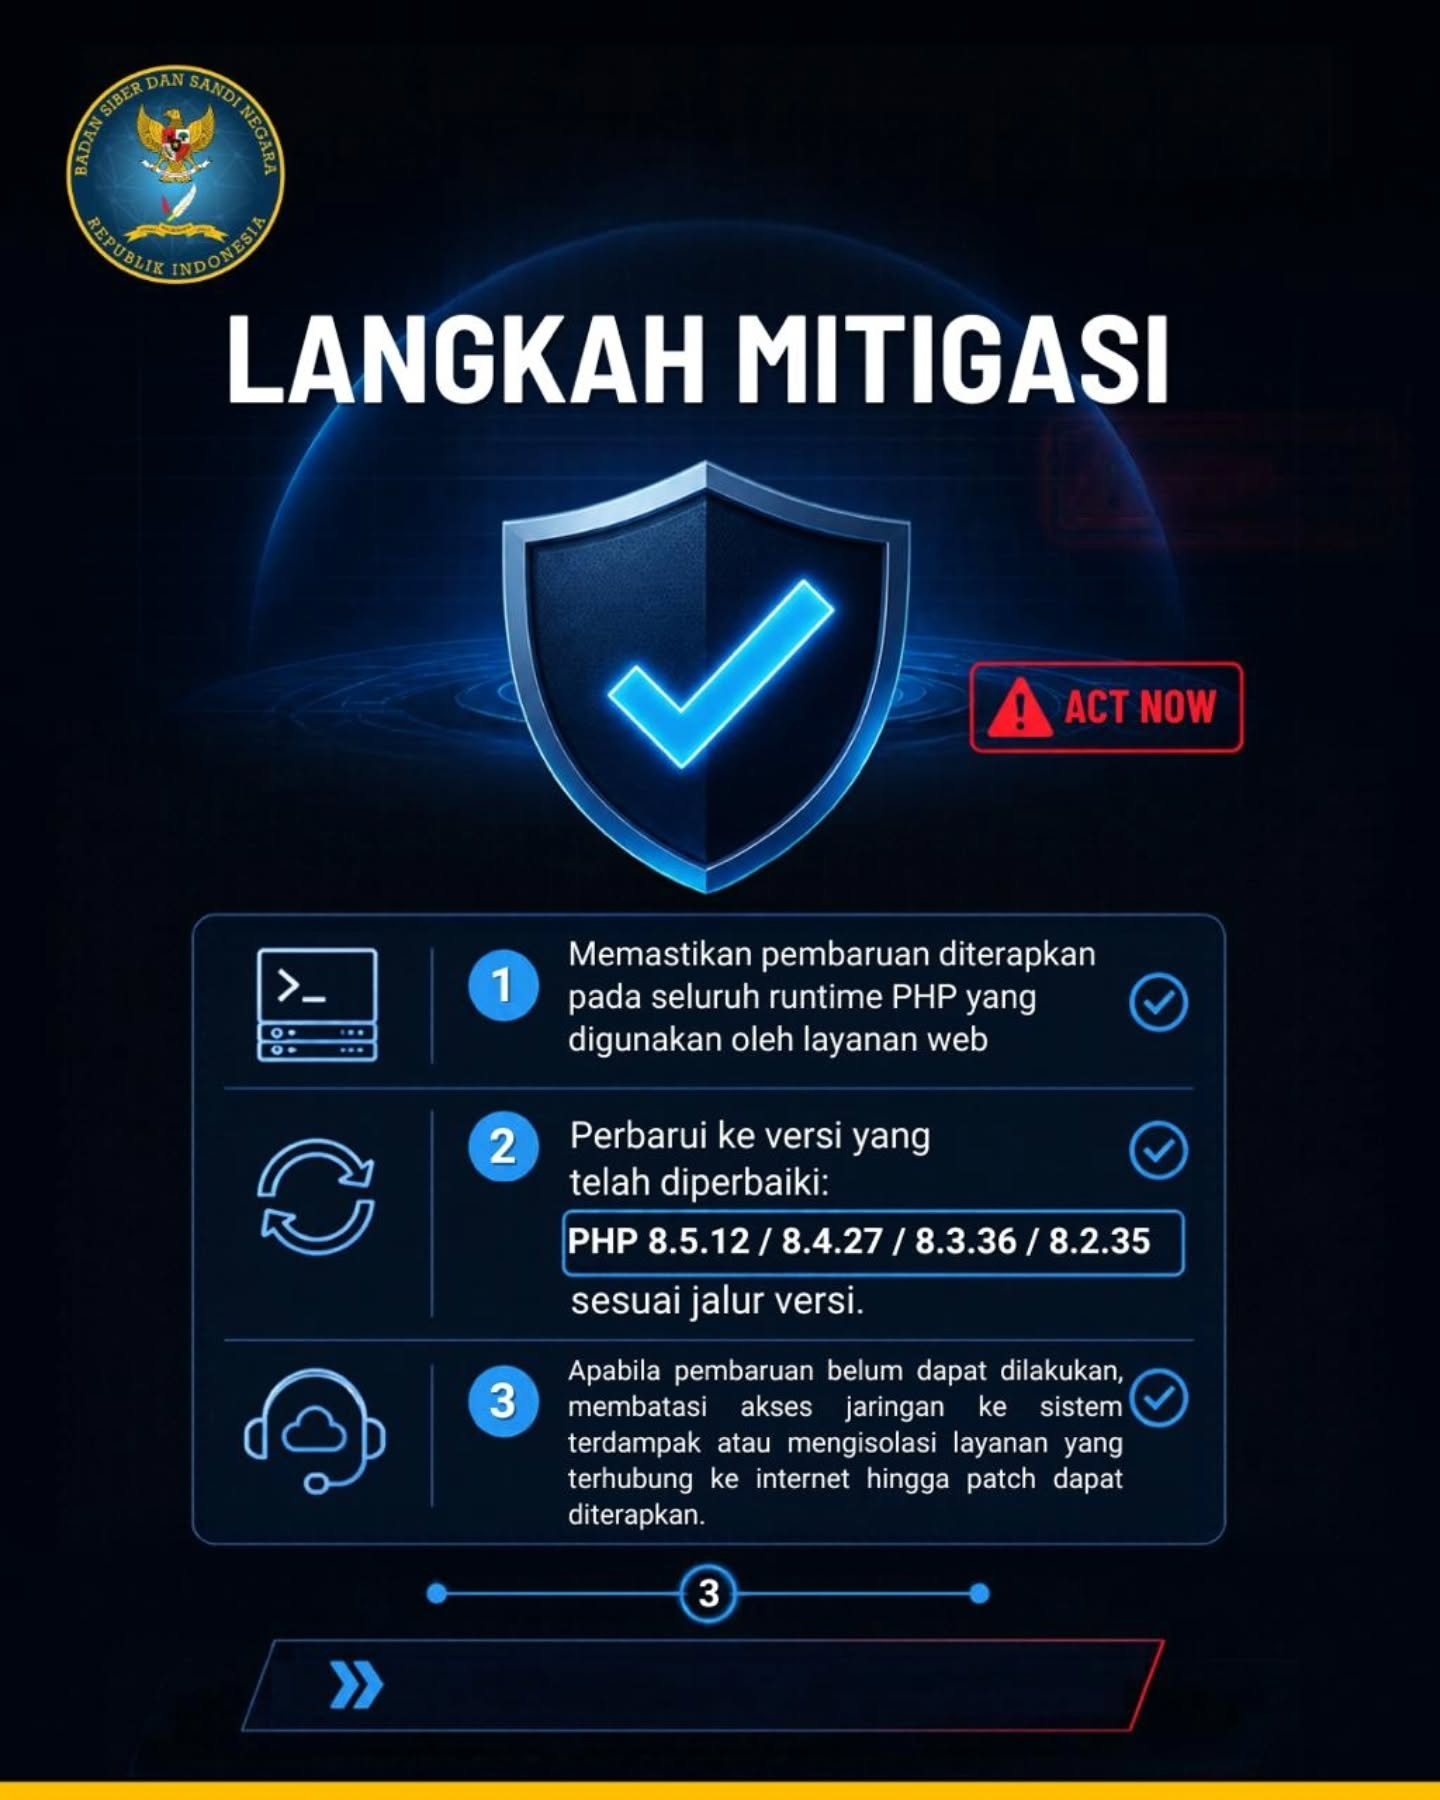
- Melakukan pembaruan PHP ke versi yang telah diperbaiki, yaitu PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, sesuai dengan versi yang digunakan.
- Memastikan pembaruan diterapkan pada seluruh runtime PHP yang digunakan oleh layanan web, termasuk PHP-FPM, Apache mod_php, dan php-cgi, serta melakukan restart layanan terkait setelah pembaruan.
- Apabila pembaruan belum dapat dilakukan, membatasi akses jaringan ke sistem terdampak atau mengisolasi layanan yang terhubung ke internet hingga patch dapat diterapkan.
Dokumen Publikasi: Security Advisory : Kerentanan pada PHP2Shell (CVE-2026-109618 & CVE-2026-109619)